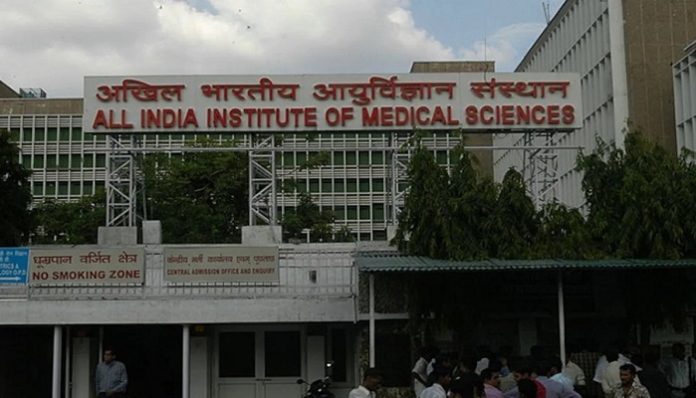
ਦਿੱਲੀ ਏਮਜ਼ ਸਰਵਰ ਹੈਕਿੰਗ ਮਾਮਲੇ ‘ਚ ਚੀਨ ਦੀ ਸਾਜ਼ਿਸ਼ ਸਾਹਮਣੇ ਆਈ ਹੈ। ਕੇਂਦਰੀ ਸਿਹਤ ਅਤੇ ਪਰਿਵਾਰ ਭਲਾਈ ਮੰਤਰਾਲੇ ਨੇ ਪੁਸ਼ਟੀ ਕੀਤੀ ਹੈ ਕਿ ਏਮਜ਼ ਦੇ ਸਰਵਰ ‘ਤੇ ਚੀਨੀ ਹੈਕਰਾਂ ਨੇ ਹਮਲਾ ਕੀਤਾ ਸੀ। ਮੰਤਰਾਲੇ ਮੁਤਾਬਕ ਏਮਜ਼ ਦੇ 100 ਸਰਵਰ ‘ਚੋਂ 5 ਹੈਕ ਹੋ ਗਏ ਸਨ, ਇਨ੍ਹਾਂ ਸਾਰਿਆਂ ਦਾ ਡਾਟਾ ਬਰਾਮਦ ਕਰ ਲਿਆ ਗਿਆ ਹੈ। ਓਪੀਡੀ ਦੀ ਆਨਲਾਈਨ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਸ਼ੁਰੂ ਹੋ ਗਈ ਹੈ।
ਜਾਂਚ ਅਧਿਕਾਰੀਆਂ ਨੇ ਇਸ ਪਿੱਛੇ ਚੀਨ ਦਾ ਹੱਥ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਜਤਾਈ ਸੀ। ਉਨ੍ਹਾਂ ਕਿਹਾ ਕਿ ਹੈਕਿੰਗ ਦੌਰਾਨ ਏਮਜ਼ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਵੀ ਲੀਕ ਹੋ ਗਿਆ ਸੀ। 23 ਨਵੰਬਰ ਨੂੰ ਦਿੱਲੀ ਏਮਜ਼ ‘ਚ ਸਰਵਰ ਹੈਕ ਹੋਣ ਕਾਰਨ ਡਾਕਟਰ ਆਪਣੇ ਈ-ਸਰਵਰ ‘ਤੇ ਲੌਗਇਨ ਨਹੀਂ ਕਰ ਸਕੇ।
ਹੈਕਿੰਗ ਦੀ ਜਾਂਚ ਕਰ ਰਹੇ ਅਧਿਕਾਰੀ ਨੇ ਕਿਹਾ ਸੀ ਕਿ ਸਾਈਬਰ ਮਾਹਰਾਂ ਦੇ ਅਨੁਸਾਰ, ਦੋ ਚੀਨੀ ਰੈਨਸਮਵੇਅਰ ਸਮੂਹ – ਸਮਰਾਟ ਡਰੈਗਨਫਲਾਈ ਅਤੇ ਕਾਂਸੀ ਸਟਾਰਲਾਈਟ (DEV-0401) ਹਮਲੇ ਦੇ ਪਿੱਛੇ ਹੋ ਸਕਦੇ ਹਨ। ਇਸ ਦੇ ਨਾਲ ਹੀ, ਦੂਸਰਾ ਸ਼ੱਕ ਲਾਈਫ ਨਾਮ ਦੇ ਇੱਕ ਸਮੂਹ ‘ਤੇ ਸੀ, ਜੋ ਕਿ ਵੈਨਰੇਨ ਨਾਮਕ ਰੈਨਸਮਵੇਅਰ ਦਾ ਨਵਾਂ ਸੰਸਕਰਣ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ। ਜਾਂਚ ਤੋਂ ਇਹ ਵੀ ਪਤਾ ਚੱਲਦਾ ਹੈ ਕਿ ਹੈਕਰਾਂ ਨੇ ਆਪਣੀਆਂ ਮੰਗਾਂ ਪੂਰੀਆਂ ਨਾ ਹੋਣ ਤੋਂ ਬਾਅਦ ਡਾਟਾ ਨੂੰ ਡਾਰਕ ਵੈੱਬ ‘ਤੇ ਵੇਚਣ ਲਈ ਪਾਉਣਾ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤਾ ਹੈ।
ਡਾਰਕ ਵੈੱਬ ਇੰਟਰਨੈੱਟ ਖੋਜ ਦਾ ਹਿੱਸਾ ਹੈ, ਪਰ ਇਹ ਆਮ ਤੌਰ ‘ਤੇ ਖੋਜ ਇੰਜਣਾਂ ‘ਤੇ ਖੋਜਣ ਯੋਗ ਨਹੀਂ ਹੈ। ਇਸ ਕਿਸਮ ਦੀ ਸਾਈਟ ਨੂੰ ਖੋਲ੍ਹਣ ਲਈ, ਇੱਕ ਵਿਸ਼ੇਸ਼ ਬ੍ਰਾਊਜ਼ਰ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਡਾਰਕ ਵੈੱਬ ਦੀਆਂ ਸਾਈਟਾਂ ਨੂੰ ਟੋਰ ਐਨਕ੍ਰਿਪਸ਼ਨ ਟੂਲ ਦੀ ਮਦਦ ਨਾਲ ਲੁਕਾਇਆ ਜਾਂਦਾ ਹੈ। ਅਜਿਹੇ ‘ਚ ਜੇਕਰ ਕੋਈ ਯੂਜ਼ਰ ਇਨ੍ਹਾਂ ਨੂੰ ਗਲਤ ਤਰੀਕੇ ਨਾਲ ਐਕਸੈਸ ਕਰਦਾ ਹੈ ਤਾਂ ਉਸ ਦਾ ਡਾਟਾ ਚੋਰੀ ਹੋਣ ਦਾ ਖਤਰਾ ਹੈ।
ਪਿਛਲੇ ਮੰਗਲਵਾਰ ਏਮਜ਼ ਦਿੱਲੀ ਦੇ ਸਰਵਰ ਨੂੰ ਹੈਕ ਕਰਨ ਵਾਲਿਆਂ ਨੇ 200 ਕਰੋੜ ਰੁਪਏ ਦੀ ਮੰਗ ਕੀਤੀ ਸੀ। ਹੈਕਰਾਂ ਨੇ ਕ੍ਰਿਪਟੋਕਰੰਸੀ ‘ਚ ਭੁਗਤਾਨ ਕਰਨ ਲਈ ਕਿਹਾ ਸੀ। ਹਾਲਾਂਕਿ ਦਿੱਲੀ ਪੁਲਿਸ ਨੇ ਕਿਸੇ ਵੀ ਤਰ੍ਹਾਂ ਦੀ ਫਿਰੌਤੀ ਮੰਗਣ ਤੋਂ ਇਨਕਾਰ ਕਰ ਦਿੱਤਾ ਸੀ।
----------- Advertisement -----------
ਚੀਨੀ ਹੈਕਰਾਂ ਨੇ ਕੀਤਾ ਸੀ AIIMS ਦਾ ਸਰਵਰ ਹੈਕ: ਓਪੀਡੀ ਦੀ ਆਨਲਾਈਨ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਸ਼ੁਰੂ
Published on
----------- Advertisement -----------
----------- Advertisement -----------